lunes, 24 de septiembre de 2012

Sniffing - Cain & Abel

Caín & Abel es una herramienta de multiusos,pero es mas conocido por su eficacia a la hora de recuperación de passwords gratuitos para los sistems operativos de Microsoft.

Esta herramienta permite una fácil recuperación de varias clases de password, escuchando{sniffing} la red, crackeando passwords cifrados con ataques por diccionario y fuerza Bruta, decodificando passwords codificados {scrambled}, revelando cuadros de diálogo del tipo password, revelando passwords en cachés y analizando protocolos de enrutamiento (routing). El código fuente no viene incluido. (winNT/2002/XP)

Caín & Abel ha sido desarrollado con la esperanza de que sea útil para los administradores de red, profesores, consultores de seguridad / profesionales, personal forense, los vendedores de software de seguridad, pruebas de penetración profesional y todos los demás que planea usarlo por razones éticas. 

Sniffing

Se trata de una técnica por la cual se puede "escuchar" todo lo que circula por una red. Esto que en principio es propio de una red interna o Intranet, también se puede dar en la red de redes: Internet.

Creo que ya podemos comenzar con el post verdader..=)

Primero debemos descargarnos la herramienta Caín & Abel.

Sitio oficial :               http://www.oxid.it/cain.html

Ahora procegimos con la  instalacíon


A continuación nos van a pedir permiso si deseamos instalar WinPcap....... aceptamos, ya que nos va ser de mucha utilidad...=)


Una vez que hemos terminado reiniciamos nuestra pc y listooo!!!......=)

Ahora nos disponemos a abrir a Caín , y continuamos con su configuración, para eso abrimos nos dirigimos al Menú Configure, ahí seleccionamos nuestro adaptador de red, y en la pestaña APR(ARP Poison Routing) tenemos opciones de utlizar nuestras direcciones IP y MAC reales, o spoofearlas.


Le damos en aceptar ....=) ....y nos dirigimos al siguiente icono...


Listo ya activamos el sniffer....xD..arhora click derecho en Caín y marcamos la siquiente opción..
Scan MAC Addresses ...=)


Con esto buscara direcciones MAC de pc en nuestra red, solo tenemos que esperar un tiempo...=)


Tras haber pasado un buen tiempo , Caín ya habra escaneado toda la Red, asi que seleccionamos las direcciones IP de los objetivos que deseamos sniffear , para eso nos vamos a la pestaña inferior ARP y le damos click sobre el boton + (Add to list).


 Al instante de desplegara una ventana doble , con dos secciones, donde en la de la izquierda seleccionamos el objetivo A de la lista de IP's,esto llenara el lado derecho con otras direcciones IP's, en este lado debemos seleccionar la IP del objetivo B.


Al llenar las tablas con IP's estamos indicanco a Caín como debera envenenar las tablas ARP (Address Resolution Protocol) de las victimas. Tambien hay que tener en cuenta que si estas en una red concentrada (conectada por Hubs), no es necesario envenenar las tablas ARP de nadie, ya que los paquetes llegar solos...xDDDDD ....pero si estas en una red conmutada (Switch), si es necesario envenenar las tablas ARP de la red.

Tras haber hecho todo lo anterior , ahora nos toca envenenar las tablas ARP de nuestra Red (estoy en una red conmutada =(..) asi que si es necesario envenenar las tablas ARP. Para poder lograrlo solo debemos darle click en el boton amarillo APR.


Y listo el ataque ya empezoo..YEAHH!!!!....ahora solo debemos esperar a que nuestra victima ingrese su usuario y su password....xDDDDDDDDDDDD

Para revisar que ya alguien ha pisado el palida le damos click en la opcion Passwords....=D


 =O....=O....=O.....xDDDDDDDDD
Yeahhhhhhhh!!!!!!!!!!!!!!!!!!! como pueden ver ya tenemos su username y el password de una web...xD..

Al parecer  ya logramos nuestro objetivo......ahh por cierto , me olvidaba....xD.....cuando van a cerrar a Caín , primero deben detener el envenenamiento ARP y posteriormente detener el sniffer....=D

Bueno creo que ya llegamos al final del post....espero que les sea de utilidad....=D....sin mas que decir me despido y sera hasta la próxima....Nos Vemos.....=D


domingo, 23 de septiembre de 2012

Termineter - Hackeando mi medidor de Luz


Holas a todos. Les cuento justo recien vengo de pagar mi recibo de luz, y bueno deben saber que ese recibo no lo cancele de una buena manera, nadie cancela un recibo de 130 soles.

Asi que mientras he estado de regreso a mi casa,.algo me paso por la mente y me puse a pensar en la forma de alterar esos malditos números que marca el medidor . Ahora ,se supone que el medidor debe tener un contador para poder calcular la cantidad de energía que hemos utilizado.... y bueno cuando llegue a mi casa me puse a buscar por INTERNET, acerca de hacking a medidores..y bueno creo que esta vez sali ganando, encontre algo mu interesante. Leyendo por ahi encontre que un equipo al parecer habia diseñado un software para poder realizar esta hazaña.


La herramienta esta en código libre y lleva el nombre de Termineter, se encuentra codificado en el lenguaje Python y  permite a cualquier persona con un poco de conocimiento conectarse a los medidores de electricidad digitales o medidores inteligentes que están siendo instalados en los hogares por las compañías de electricidad.

Los medidores de electricidad inteligentes permiten a las compañías, entro otras cosas revisar el consumo eléctrico remotamente, sin necesidad de enviar inspectores para que lean los registros.
Termineter potencialmente podría usarse para modificar el software del medidor, y reducir las tarifas que los usuarios pagan por la electricidad, o simplemente ordenarle al medidor que reporte menos consumo de energía a la compañía matriz.

Los creadores del programa dijeron que liberaron el software con la idea de demostrar las vulnerabilidades de los medidores, aunque admitieron que el programa podría ser abusado por cualquier persona para beneficio propio.

Termineter se conecta al medidor a través de un puerto infrarrojo que traen los medidores, y aunque inicialmente permite tener un acceso limitado a la data del medidor, el usuario pudiera llegar a adquirir privilegios de administrador, lo que le permitiría manejar el medidor a su antojo.


Descargar :  Termineter 


Termeter en Backtrack5R3

Como siempre abremos una terminal  para la instalación.

~# tar -xvf termineter-v0.1.0.tar.bz2


Una vez de terminar la instalación, procedemos con abrir la carpeta que se ha creado...=)

~# cd termineter
~# python termineter.py


Listo!!!! ahora vamos a pedir que nos muestre los comandos de la herramienta...=)


Bueno lamentablemente no he tenido la posibilidad de probar esta herramienta, no me dejan porque tienen miedo de que malogre el medidor, pero me voy a conseguir un medidor especificamente para probar el termineter, no puedo vivir con la Duda.

Bueno esto seria todo , sera hasta la próxima y.nos vemos.


ARP Poisoning -  Envenenamiento ARP
Es una tecnica de suplantar la identidad de un dispositivo en una red informatica, cuando mencionamos sobre la suplantaion de identidad de un dispositivo puede ser un host dentro de mi red LAN, un switch o un router....xDD

Envenenamiento ARP

 Lo que hace esta tecnia es tratar de vulnerar la red mediante el protocolo ARP, basicamente se trata de hacer crer a una maquina dentro de mi red que la direccion IP correspondiente a un host dentro de mi red, tiene asociada mi direccion MAC, con esto podemos redireccionar las peticiones que hara esa maquina hacia nuestro host, para que se entienda mas claro y sea mas entendible pondre un ejemplo mas detallado de como se realizaria una peticion de un host hace otro y como el host atacante manda hacia la maquina que esta haciendo la peticion respuestas falsas, esto se conoce como ARP REQUEST, podemos hacernos pasar por otro host dentro d ela misma red para engañar a la maquina que esta haciendo la petición y hacerle creer que nosotros somos la maquina con la quiere conectarse.. se podria decir que es un tipo de usurpación ....=D


Ahora vamos a explicar como funciona basandonos en la imagen..=)

HOST A

Dirección IP : 192.168.1.10
Dirección MAC: 08-00-27-7c-22-9c

HOST B

Dirección IP : 192.168.1.20
Dirección MAC:09-01-67-7y-33-7c


HOST ATACANTE

Dirección IP : 192.168.1.20
Dirección MAC:10-11-54-8t-56-5k


Paso 1.- El host "A" hace una petición tipo ARP REQUEST, hacia el host "B", diciendole mas o menos lo siguiente :"Hi soy el host 192.168.1.10 y mi dirección MAC es 08-00-27-7c-22-9, responde host 192.168.1.20"

Paso 2.-El host "B" escucha la petición del host "A" y responde a este mensaje de la misma forma que el host "A" manda su mensaje, diciendo "Hi host 192.168.1.10 soy el host 192.168.1.20 y mi dirección MAC es 09-01-67-7y-33-7c"

Paso 3.-El host "A"recibe la respuesta del host "B", pero antes de que pueda actualizar su tabla ARP , ahi es donde el host "ATACANTE" entra en acción.


Paso 4.- El host "ATACANTE" le dice al host "A" los siguiente :"Hola soy la maquina 192.168.1.20 y mi dirección MAC es 10-11-54-8t-56-5k".

Como se ve detallado en los ejemplos anteriores , el host atacante envia una respuesta falsa tipo ARP REQUEST envenenando la tabla ARP del host "A", de esta forma el atacante puede realizar varias cosas haciendose pasar por la maquina dentro de la red y dando información falsa a host víctima.


Bueno a continuación voy ha realizar un pequeño ejemplo acerca de ARP Poisoning....=)..Comenzemos!!!!!


En esta ocasión voy a utilizar laa herramientas SSL-Strip,ETTERCAP para poder realizar un ARP poisoning...=D


BACKTRACK5


Nos disponemos a abrir una terminal y digitar lo siguiente..=)

~# echo 1 > /proc/sys/net/ipv4/ip forward


Ahora digitamos :

~# iptables -t nat -A PREROUTING -p tcp --destination -pot 80 -j
REDIRECT --to-port 1000


A continuación necesitamos extraer nuestra dirección IP....=)

~# ifconfig


Una vez que hemos obtenido nuestra dirección IP, procedemos a hacer un escaner con la herramienta nmap..=)

~# nmap -sP 192.168.56.0/24


Como podemos observar ya tenemos la dirección IP de nuestro Router y la de nuestro objetivo..=)

Para seguir con el ataque abrimos otra terminal y digitamos lo siguiente..=D

 ~# arp traffic -i eth0 -t Target´s IP Router´s IP

En mi caso seria asi :

 ~# arp traffic -i eth0 -t 192.168.168.101 192.168.56.1


Nos percatamos que el ataque ya comenzo...yeahhhhhh!!!!!!!!

Por ultimo vamos a usar la herramienta sslstrip...

 SSLSTRIP


La herramienta SSL Strip consiste en hacer creer al usuario que está bajo una conexión segura, ya sea porque el usuario ve un candadito que indica seguridad, sslstrip puede falsificarlo, o por que el usuario no se fija si está bajo tráfico cifrado o no.

Cuando un atacante lanza SSL Strip sobre una víctima, ésta sigue navegando felizmente por la red. El problema viene cuando se conecta a una página bajo HTTPS, la víctima puede observar como el HTTPS ha desaparecido de su navegador, si no se fija en ese pequeño detalle y se autentifique en algún sitio, sus credenciales irán en texto plano hacia la víctima.


Espero que hayan entendido la gran utilidad de esta herramienta....=)
Ahora prosigamos con nuestro ejemplo..=D...Nos disponemos a abrir nuestro SSL-STRIP (No se olviden de no cerrar la otra terminal)...


Una vez que hemos abierto nuesto SSLSTRIP , digitamos lo siguiente...=)

~# python sslstrip.py -l 1000

Y esperamos que comienze a correr ....=)


Por utlimo abrimos una terminal mas (tengan en cuenta que las anteriores terminales deben seguir abiertas...) y nos disponemos a usar nuestro ETTERCAP.


ETTERCAP

La herramienta Ettercap es un interceptor/sniffer para infiltrarse en redes LAN conmutadas (basadas en switch, y no en hub). Soporta direcciones activas y pasivas de varios protocolos (incluso aquellos cifrados, como SSH y HTTPS). También hace posible la inyección de datos en una conexión establecida y filtrado al vuelo aun manteniendo la conexión sincronizada gracias a su poder para establecer un ataque Man in the middle (hombre en medio).

Una vez abierto nuestro ETTERCAP , digitamos lo siguiente...=)

~# ettercap -Tq -i eth0


A continuación buscamos una web que tengo seguridad SSL....mmm mejor dicho que sea una web HTTPS ...=)....
Para esta ocasión escogí a FACEBOOK....=)...Asi que ha escuchar se ha dicho...xD


Luego de haber ingresado a nuestro face...vamos a la anterior terminal ... y....=O...=O.....=O
Yeahhhhhhh!!!.....hemos podido escuchar lo que hemos ingresado...=D


Bueno creo que ya llegamos al final de este post...=) espero que hayan entendido y sea de de utilidades para ustedes....Me despido y sera hasta la próxima ...Nos vemos...=D


viernes, 21 de septiembre de 2012

Nmap - Mapeador de redes

Nmap (mapeador de redes) es una herramienta de código abierto para exploración de red y auditoría de seguridad. Se diseñó para analizar rápidamente grandes redes, aunque funciona muy bien contra equipos individuales. Nmap utiliza paquetes IP "crudos", en formas originales para determinar qué equipos se encuentran disponibles en una red, qué servicios (nombre y versión de la aplicación) ofrecen, qué sistemas operativos (versiones) ejecutan, qué tipo de filtros de paquetes o cortafuegos se están utilizando así como docenas de otras características.

Aunque generalmente se utiliza Nmap en auditorías de seguridad, muchos administradores de redes y sistemas lo encuentran útil para realizar tareas rutinarias, como puede ser el inventariado de la red, la planificación de actualización de servicios y la monitorización del tiempo que los equipos o servicios se mantiene activos.


Caracteristicas del Nmap

  • Descubrimiento de servidores: Identifica computadoras en una red.
  •  Identifica puertos abiertos en una pc.
  • Determina qué servicios está ejecutando la misma.
  • Determinar qué sistema operativo y versión utiliza dicha computadora, (esta técnica es también conocida como fingerprinting).
  • Obtiene algunas características del hardware de red de la máquina objeto de la prueba.


Bueno creo que con esto ya tenemos idea de que es el Nmap y que datos nos puede ofrecer...=)..
A continuacion vamos a definir los comandos basicos del Nmap...=)

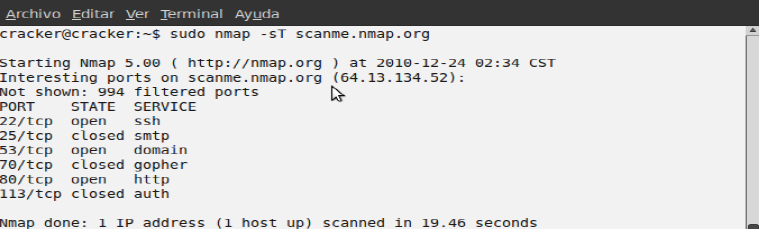
-sT :

La mas basica de scaneo TCP si el puerto esta escuchando "conect()" se mostrara, de lo contrario aparecera como cerrado.


-sS :

TCP SYN es llamada con la "half open"por que no se abre una conextion tcp completa, se envia una paquete SYN como si fuera a abrir una conexion y espera respuesta, un SYN | ACK inmediatamente manda un RST para cerrar la conexion.


-sF -sX -sN :

Modo Stealth, FIN ,Xmas Tree o Null Scan.
Algunos firewalls y filtros vigilan el envio de paquetes SYN en puertos restringidos com por ejeplo Synlogger detecta este tipo de scaneo y a veces pueden ser bypaseados.


 -sX :


 -sN :


-sP : 
Escaneo ping.
Este lo recomiendo mas para red local , es para ver que hosts estan arriba, para esto este scan envia peticiones de respuesta ICMP a cada ip de la red que especifiquemos, los que responden estan activos y los que no pues estan down.


-sU :

Escaneo UDP (Protocolo de Datagrama de Usuario).
Este scan envia paquetes UDP de 0 bytes a cada puerto en la ip y si recibe mensaje ICMP de puerto inalcanzable el puerto esta cerrado y de lo contrario pues esta abierto xDDDDD..


-pO :

Ignora el ping
No hace un ping anes de scanearlo, es decir se brinca este paso y sirve para brincar firewalls que no permiten ecos de ICMP.


-PT :

Usa el ping TCP para saber que host's estan activos en vez de enviar ecos ICMP y esperar respuestas, se envían paquetes TCP|ACK atravez de la red y espera respuesta, los hosts activos responden con un RST (Para usar ponemos -PT<numero de puerto>...ejemplo     -PT 445)


-PS :

Usa paquetes SYN en vez de paquetes ACK , los hosts activos responden con RST.


-PI :

Usa ping (peticíon de eco ICMP) para encontrar hosts activos y direciones broadcas , dirigigas a
subredes.


-PB :

Scaneo ping por defecto pero usa barridos ACK(-PT) e ICMP(-PI) en paralelo.


- O :

Deteccíon del sistema operativo.
Este detecta el sistema operativo por medio de huellas TCP/IP. Usa tecnicas para detectar en la pila de red subyacente del sistema operativo de los hosts que se escaneen y despues compara las huellas con una base de datos (nmap-os-fingerprint).


-f :

Este comando hace un scaneo de tipo SYN,FIN,XMAS o NULL usando paquetes ip fragmentados.La idea es dividir la cabecera TCP en varios paquetes para asi burlar filtros y firewalls.


-v :

Información ampliada.
Este arroja muchos resultados sobre lo que esta sucediendo.


-p :

Rango de puertos.
Sirve para escanear un rango de hosts o algunos especificos segun el scan( ejemplo -p 20-30,80,1200)
escaneario del 20 al 30 , el puerto 80 y el 1200 , se separa por comas si es un puerto en concreto y por guion(-) si es un rango .


-F :

Modo de escaneo rápido.
Esto se debe a que solo escaneo aquellos puertos que configura en /etc/services.


Ahora vamos a combinar algunos casos...=)


A continuación ampliare la lista de comandos...=D


  -iL <archivo_entrada>: Lee una lista de sistemas/redes del archivo.
  -iR <número de sistemas>: Selecciona objetivos al azar
  --exclude <sist1[,sist2][,sist3],...>: Excluye ciertos sistemas o redes
  --excludefile <fichero_exclusión>: Excluye los sistemas indicados en el fichero


DESCUBRIMIENTO DE HOSTS: 


  -sL: Sondeo de lista - Simplemente lista los objetivos a analizar
  -sP: Sondeo Ping     - Sólo determina si el objetivo está vivo
  -P0: Asume que todos los objetivos están vivos
  -PS/PA/PU [listadepuertos]: Análisis TCP SYN, ACK o UDP de los puertos indicados
  -PE/PP/PM: Solicita un análisis ICMP del tipo echo, marca de fecha y máscara de red
  -n/-R: No hacer resolución DNS / Siempre resolver [por omisión: a veces]
  --dns-servers <serv1[,serv2],...>: Especificar servidores DNS específicos
  --system-dns: Utilizar la resolución del sistema operativo


TÉCNICAS DE ANÁLISIS: 


  -sS/sT/sA/sW/sM: Análisis TCP SYN/Connect()/ACK/Window/Maimon
  -sN/sF/sX: Análisis TCP Null, FIN, y Xmas
  --scanflags <indicador>: Personalizar los indicadores TCP a utilizar
  -sI <sistema zombi[:puerto_sonda]>: Análisis pasivo («Idle», N. del T.)
  -sO: Análisis de protocolo IP
  -b <servidor ftp rebote>: Análisis por rebote FTP 


ESPECIFICACIÓN DE PUERTOS Y ORDEN DE ANÁLISIS: 


  -p <rango de puertos>: Sólo sondear los puertos indicados
    Ej: -p22; -p1-65535; -p U:53,111,137,T:21-25,80,139,8080
  -F: Rápido - Analizar sólo los puertos listados en el archivo nmap-services
  -r: Analizar los puertos secuencialmente, no al azar. 


DETECCIÓN DE SERVICIO/VERSIÓN: 


  -sV: Sondear puertos abiertos, para obtener información de servicio/versión
  --version-intensity <nivel>: Fijar de 0 (ligero) a 9 (probar todas las sondas)
  --version-light: Limitar a las sondas más probables (intensidad 2)
  --version-all: Utilizar todas las sondas (intensidad 9)
  --version-trace: Presentar actividad detallada del análisis (para depurar)


 DETECCIÓN DE SISTEMA OPERATIVO 


  -O: Activar la detección de sistema operativo (SO)
  --osscan-limit: Limitar la detección de SO a objetivos prometedores
  --osscan-guess: Adivinar el SO de la forma más agresiva


TEMPORIZADO Y RENDIMIENTO:


  -T[0-5]: Seleccionar plantilla de temporizado (los números altos son más rápidos)
  --min-hostgroup/max-hostgroup <tamaño>: Paralelizar los sondeos
  --min-parallelism/max-parallelism <msegs>: Paralelización de sondeos
  --min-rtt-timeout/max-rtt-timeout/initial-rtt-timeout <msegs>: Indica
    el tiempo de ida y vuelta de la sonda
  --max-retries <reintentos>: Limita el número máximo de retransmisiones de las
    sondas de análisis de puertos
  --host-timeout <msegs>: Abandonar un objetivo pasado este tiempo
  --scan-delay/--max-scan-delay <msegs>: Ajusta el retraso entre sondas


EVASIÓN Y FALSIFICACIÓN PARA CORTAFUEGOS/IDS:


  -f; --mtu <valor>: fragmentar paquetes (opc. con el MTU indicado)
  -D <señuelo1,señuelo2[,ME],...>: Disimular el análisis con señuelos
     N. del T.: «ME» es «YO» mismo.
  -S <Dirección_IP>: Falsificar la dirección IP origen
  -e <interfaz>: Utilizar la interfaz indicada
  -g/--source-port <numpuerto>: Utilizar el número de puerto dado
  --data-length <num>: Agregar datos al azar a los paquetes enviados
  --ttl <val>: Fijar el valor del campo time-to-live (TTL) de IP
  --spoof-mac <dirección mac/prefijo/nombre de fabricante>: Falsificar la dirección MAC
  --badsum: Enviar paquetes con una suma de comprobación TCP/UDP falsa


SALIDA: 


  -oN/-oX/-oS/-oG <file>: Guardar el sondeo en formato normal, XML,
     s|<rIpt kIddi3 (n3n3b4n4n4), y Grepeable (para usar con grep(1), N. del T.),
     respectivamente, al archivo indicado.
  -oA <nombre_base>: Guardar en los tres formatos principales al mismo tiempo
  -v: Aumentar el nivel de mensajes detallados (-vv para aumentar el efecto)
  -d[nivel]: Fijar o incrementar el nivel de depuración (Tiene sentido hasta 9)
  --packet-trace: Mostrar todos los paquetes enviados y recibidos
  --iflist: Mostrar interfaces y rutas (para depurar)
  --append-output: Agregar, en vez de sobreescribir, a los archivos indicados con -o.
  --resume <archivo>: Retomar un análisis abortado/detenido
  --stylesheet <ruta/URL>: Convertir la salida XML a HTML según la hoja de estilo
      XSL indicada
  --webxml: Referenciar a la hoja de estilo de Insecure.Org para tener un XML más portable
  --no_stylesheet: No asociar la salida XML con ninguna hoja de estilos XSL


MISCELÁNEO:


   -6: Habilitar análisis IPv6
   -A: Habilita la detección de SO y de versión
   --datadir <nombreDir>: Indicar la ubicación de los archivos de datos Nmap
     personalizados.
  --send-eth/--send-ip: Enviar paquetes utilizando tramas Ethernet o paquetes IP
     "crudos"
  --privileged: Asumir que el usuario tiene todos los privilegios
   -V: Muestra el número de versión
   -h: Muestra esta página resumen de la ayuda. 


Bueno creo que ya es suficiente para este post...=) ... espero que les sea de utilidad a la hora de buscar informacion de un objetivo que tengamos...=)....sin mas que decir me despido y sera hasta la próxima....=)